README.de.md
September 15, 2026 · View on GitHub
⚠️ This is an auto-generated translation. For the latest version, see the English README. Community corrections welcome!
🇺🇸 English | 🇨🇳 简体中文 | 🇯🇵 日本語 | 🇰🇷 한국어 | 🇪🇸 Español | 🇧🇷 Português | 🇩🇪 Deutsch | 🇫🇷 Français | 🇷🇺 Русский | 🇮🇳 हिन्दी | 🇹🇷 Türkçe | 🇻🇳 Tiếng Việt | 🇮🇹 Italiano | 🇸🇦 العربية | 🇮🇱 עברית


Übersetzungen: 简体中文 · 日本語 · 한국어 · Español · Português · Deutsch · Français · Русский · हिन्दी · Türkçe · Tiếng Việt · Italiano · العربية · עברית
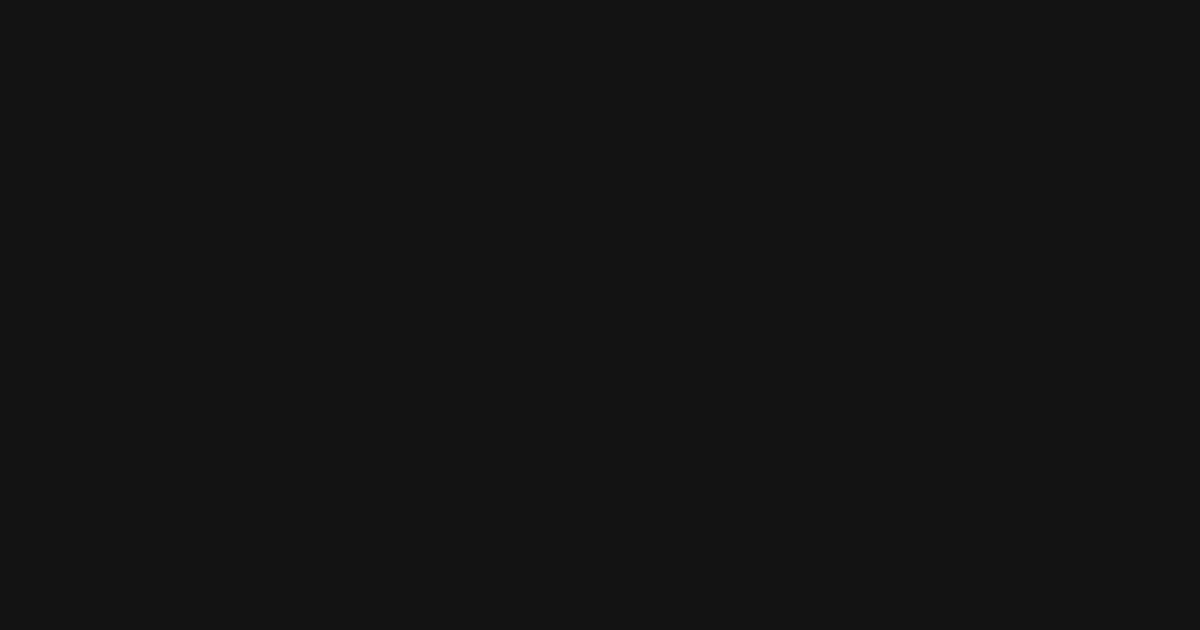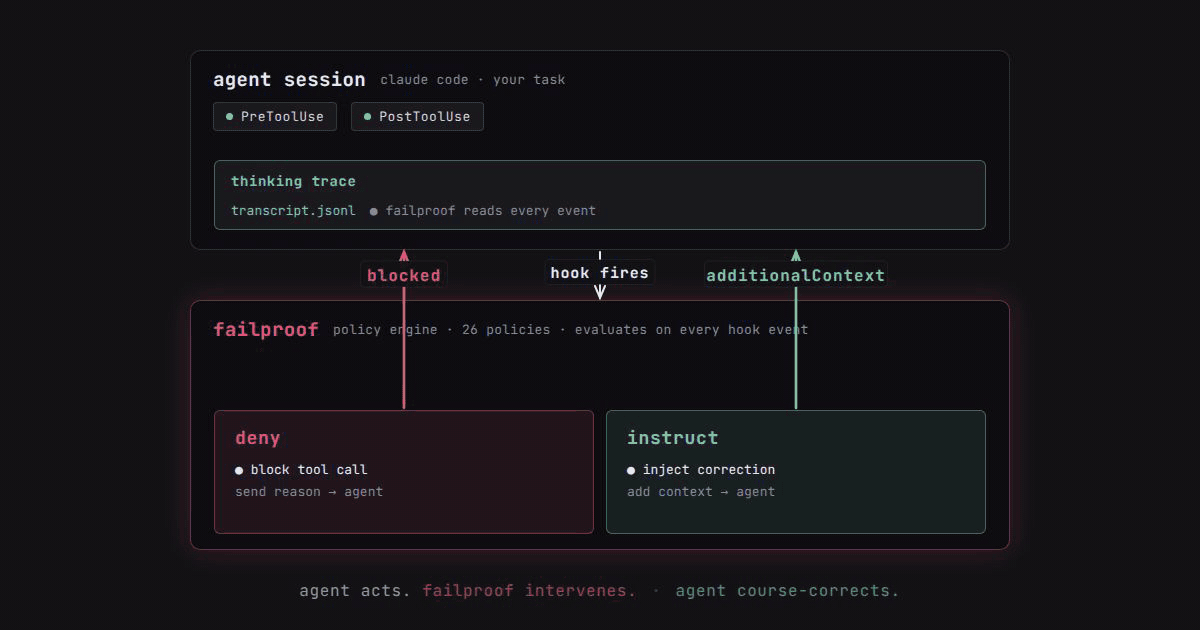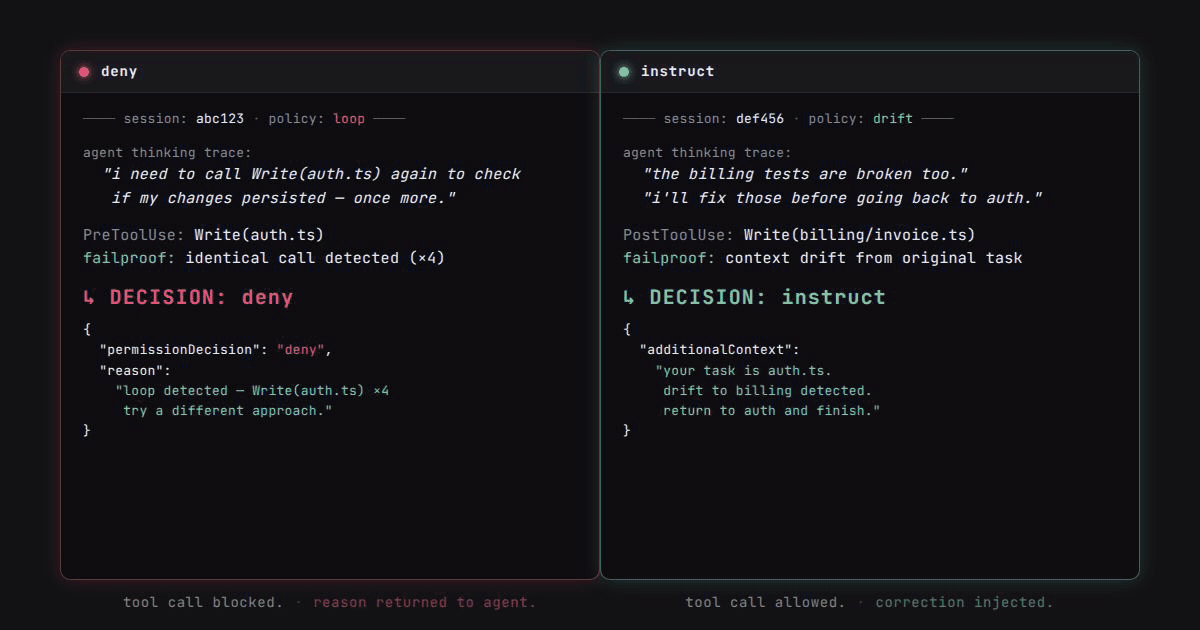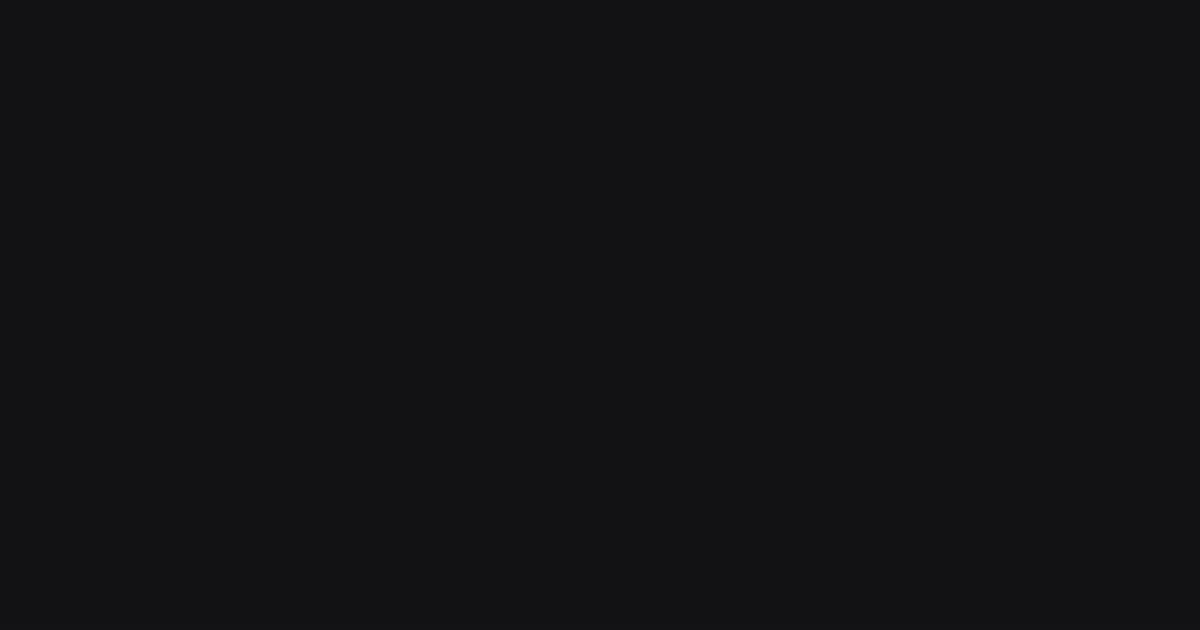
Observability und Durchsetzung für jede Umgebung, in der deine Agenten laufen. Egal wo deine Agenten ausgeführt werden – wir sehen es und können eingreifen. Failproof bindet sich in 12 Agent-Harnesses ein: Coding-CLIs wie Claude Code und Codex, Chat-Gateways wie Hermes, selbstgehostete Assistenten wie OpenClaw – erfasst jeden Lauf und blockiert gefährliche Tool-Aufrufe, bevor sie ausgeführt werden. 39 integrierte Richtlinien. Null Latenz. Läuft lokal.
Unterstützte Harnesses
Zwölf Harnesses in zwei Klassen – zehn Coding-CLIs und zwei Chat- und Assistenten-Gateways (Hermes, OpenClaw). Eine einheitliche Policy-API und eine gemeinsame Sitzungshistorie für alle. Was eine Richtlinie blockieren kann, ist harness-spezifisch: Das Stoppen eines Tool-Aufrufs vor seiner Ausführung ist auf allen zwölf verifiziert, Gesprächsende-Gates auf acht. Die harness-spezifische Matrix listet die Ereignisse auf, die jeder Harness berücksichtigt.
Agenten, die in keinem davon laufen, berichten über das Python SDK, das Tracing, Sitzungen und Audits bietet. Durchsetzung dort erfordert einen Hook in deiner eigenen Laufzeitumgebung – sprich uns an und wir finden gemeinsam eine Lösung.
{/* A 6-column table instead of inline runs: table columns never re-wrap,
so the grid stays 2×6 at any window width (scrolling on very narrow screens
instead of collapsing into ragged orphan rows). */}

|

|

|

|

|

|

|

|
|

|

|

|
Installation
npm install -g failproofai
failproofai config                             # wire up your agents and the daemon
failproofai policies add FailproofAI/policies  # choose what to enforce
failproofai                                    # dashboard on localhost:8020
Die Einrichtung verbindet die Hooks und wählt keine Richtlinien aus – der zweite Befehl ist es, der Leitplanken auf dem Rechner aktiviert. Jedes Paket wird auf dieselbe Weise angegeben
(failproofai policies add <owner>/<repo>; policies show <owner>/<repo> zeigt zunächst eines an). Führe failproofai config ohne Terminal aus – in CI, einem Container oder einem steuernden Agenten – und es wird direkt angewendet, ohne Rückfragen. Auf einem noch nicht eingerichteten Rechner führt jeder andere Befehl zunächst denselben Einrichtungsassistenten aus; deaktiviere das mit FAILPROOFAI_NO_FIRST_RUN=1.
Solange kein Paket geladen ist, ist lediglich block-failproofai-commands aktiv – diese Richtlinie ist immer eingeschaltet und kann weder deaktiviert noch pausiert werden: Ein Agent, der die Durchsetzung pausieren kann, könnte sonst jede andere Richtlinie abschalten.
Was blockiert wird
| Richtlinie | Was sie blockiert |
|---|---|
block-env-files | Lesezugriffe auf .env und andere Secret-Dateien |
warn-repeated-tool-calls | Endlosschleifen des Agenten beim selben Aufruf |
block-sudo | Privilege Escalation |
warn-destructive-sql | DROP, TRUNCATE, uneingeschränkte DELETE-Anweisungen |
block-terraform / block-kubectl | Ungeprüfte Änderungen an Live-Infrastruktur |
block-rm-rf | Rekursives Löschen von Dateien |
block-force-push / block-push-master | git push --force, direkte Pushes nach main |
Alle diese Schranken greifen vor der Ausführung des Aufrufs – sie gelten daher für alle zwölf Harnesses. Die ersten vier wirken auf jeden Agenten, der Tools aufrufen kann; die letzten drei sind die Favoriten unter Entwicklern – Coding-CLIs sind die Harness-Klasse, die wir am tiefsten abdecken. Die sanitize-*-Familie ist separat: Sie läuft nach der Rückgabe eines Tools und meldet ein Secret in der Tool-Ausgabe, anstatt es aus dem Kontext fernzuhalten.
→ Alle 39 integrierten Richtlinien
Eigene Richtlinien
Lege eine Datei in .failproofai/policies/ ab – sie wird automatisch geladen, ohne weitere Flags.
Commit sie und das gesamte Team erhält sie beim nächsten Pull.
import { customPolicies, deny, allow } from "failproofai";

customPolicies.add({
  name: "no-production-writes",
  match: { events: ["PreToolUse"] },
  fn: async (ctx) => {
    if (ctx.toolInput?.file_path?.includes("production"))
      return deny("Writes to production paths are blocked.");
    return allow();
  },
});
Jeder Richtlinie stehen drei Entscheidungen zur Verfügung:
| Entscheidung | Wirkung |
|---|---|
allow() | Operation erlauben |
deny(message) | Blockieren – die Nachricht geht zurück an den Agenten |
instruct(message) | Durchlassen, aber dem nächsten Prompt des Agenten Kontext hinzufügen |
Observability
Durchsetzung ist die eine Hälfte. Die andere Hälfte ist zu sehen, was der Agent tatsächlich getan hat.
Führe failproofai ohne Argumente aus und es startet ein Dashboard unter localhost:8020,
das die bereits auf deinem Rechner gespeicherte Ausführungshistorie liest – kein Konto, keine Registrierung, nichts verlässt das Gerät. Du erhältst die Sitzungsliste, die Abfolge von Modellaufrufen, Tool-Aufrufen und Hook-Entscheidungen innerhalb jedes Laufs, was blockiert wurde und was die Richtlinie dem Agenten mitgeteilt hat, sowie ein Offline-Audit (failproofai audit), das deine Historie auf riskante Muster scannt und Richtlinien vorschlägt, um sie zu unterbinden.
→ Lokales Dashboard · Einen Trace lesen · Lokales Audit
Failproof AI Observability ist die gehostete Seite desselben Datenmodells, für Teams, die Agenten auf einer ganzen Flotte betreiben: Jeder Lauf aus jedem Harness an einem Ort, ein Ausführungsgraph mit parallelen Sub-Agenten auf eigenen Spuren, p50/p95/p99-Latenz für Modelle, Tools und Hooks, modellbezogene Kosten- und Kontextfenster-Verfolgung, Fehler-Tracking, SQL über deine eigenen Traces mit teilbaren Dashboards, Auswertungen durch deinen eigenen Dienst bewertet, geplante Audits, die wiederkehrende Fehler in belegbare Erkenntnisse umwandeln, und Benachrichtigungen an Slack, E-Mail oder einen signierten Webhook. Self-Hosting im eigenen Cluster ist im Enterprise-Plan verfügbar.
→ Sitzungen · Audits · Demo buchen
Dokumentation
| Einstieg | |
|---|---|
| Schnellstart | Installieren, Harness verbinden, ersten Lauf ansehen |
| Konzepte | Wie das Hook-System funktioniert |
| Unterstützte Harnesses | Alle 12 und was jeder durchsetzen kann |
| Beobachten | |
|---|---|
| Sitzungen | Einen Lauf verfolgen: Modelle, Tools, Fehler, Latenz |
| Einen Trace lesen | Was der Ausführungsgraph aussagt |
| Audits | Fehlermuster über viele Sitzungen hinweg finden |
| Lokales Dashboard | localhost:8020, kein Konto erforderlich |
| Durchsetzen | |
|---|---|
| Richtlinienpakete | Die Failproof AI-Richtlinien und Pakete aus dem Policy Hub |
| Richtlinie schreiben | Aus einem Audit oder im Code |
| Konfiguration | Konfigurationsbereiche, Zusammenführungsregeln und Richtlinienparameter |
| Eigenen Agenten instrumentieren | |
|---|---|
| Python SDK | Läufe eines Agenten ohne Harness melden |
| Policy SDK | Referenz für allow / deny / instruct |
Lizenz
MIT mit Commons Clause – kostenlos für den internen und privaten Gebrauch; der kommerzielle Weiterverkauf von failproofai selbst erfordert eine separate Vereinbarung. Den vollständigen Text findest du unter LICENSE.
Mitwirken
Siehe CONTRIBUTING.md. Neue Richtlinien, Randfälle und Übersetzungen sind herzlich willkommen.
Vor dem Start bauen. Führe zuerst
bun install && bun run buildaus. Dieses Repository wendet failproofais eigene Hooks auf sich selbst an, und diese lösen denfailproofai-Import gegen das kompiliertedist/-Bundle auf – ohne einen Build erhältst duCannot find package 'failproofai'-Hook-Fehler. Nach Änderungen ansrc/neu bauen. Siehe Build before the in-repo dev hooks will work.
Gebaut mit ❤️ von befailproof.ai in SF und Bengaluru.