README.es.md
September 15, 2026 · View on GitHub
⚠️ This is an auto-generated translation. For the latest version, see the English README. Community corrections welcome!
🇺🇸 English | 🇨🇳 简体中文 | 🇯🇵 日本語 | 🇰🇷 한국어 | 🇪🇸 Español | 🇧🇷 Português | 🇩🇪 Deutsch | 🇫🇷 Français | 🇷🇺 Русский | 🇮🇳 हिन्दी | 🇹🇷 Türkçe | 🇻🇳 Tiếng Việt | 🇮🇹 Italiano | 🇸🇦 العربية | 🇮🇱 עברית


Traducciones: 简体中文 · 日本語 · 한국어 · Español · Português · Deutsch · Français · Русский · हिन्दी · Türkçe · Tiếng Việt · Italiano · العربية · עברית
Observabilidad y control para cada entorno en el que corren tus agentes. Donde sea que corran tus agentes, nosotros lo vemos — y podemos decir que no. Failproof se conecta a 12 entornos de agentes — CLIs de codificación como Claude Code y Codex, pasarelas de chat como Hermes, asistentes autoalojados como OpenClaw — capturando cada ejecución y bloqueando llamadas a herramientas peligrosas antes de que se ejecuten. 39 políticas integradas. Cero latencia. Corre localmente.
Entornos compatibles
Doce entornos en dos clases — diez CLIs de codificación, y dos pasarelas de chat y asistentes (Hermes, OpenClaw). Una única API de políticas e historial de sesiones compartido entre todos. Lo que una política puede bloquear depende de cada entorno: detener una llamada a herramienta antes de que se ejecute está verificado en los doce, y las compuertas de fin de turno funcionan en ocho. La matriz por entorno lista los eventos que cada uno respeta.
Los agentes que no corren en ninguno de ellos reportan a través del SDK de Python, que te ofrece trazabilidad, sesiones y auditorías. El control en ese caso requiere un hook en tu propio entorno de ejecución — contáctanos y lo configuramos juntos.
{/* A 6-column table instead of inline runs: table columns never re-wrap,
so the grid stays 2×6 at any window width (scrolling on very narrow screens
instead of collapsing into ragged orphan rows). */}

|

|

|

|

|

|

|

|
|

|

|

|
Instalación
npm install -g failproofai
failproofai config                             # configura tus agentes y el daemon
failproofai policies add FailproofAI/policies  # elige qué aplicar
failproofai                                    # panel en localhost:8020
La configuración conecta los hooks y no selecciona ninguna política — el segundo comando es el que añade las salvaguardas a la máquina, y cualquier paquete se escribe de la misma manera (failproofai policies add <propietario>/<repo>; policies show <propietario>/<repo> lee uno primero). Ejecuta failproofai config sin terminal — en CI, en un contenedor, con un agente al mando — y aplica la configuración en lugar de preguntar. En una máquina que nunca se ha configurado, cualquier otro comando ejecuta el mismo asistente primero; desactívalo con FAILPROOFAI_NO_FIRST_RUN=1.
Hasta que llegue un paquete, lo único que aplica control es block-failproofai-commands, que siempre está activo y no puede desactivarse ni pausarse: un agente que puede pausar el control puede desactivar todas las demás políticas.
Qué detiene
| Política | Qué bloquea |
|---|---|
block-env-files | Lecturas de .env y otros archivos de secretos |
warn-repeated-tool-calls | El agente en bucle sobre la misma llamada |
block-sudo | Escalada de privilegios |
warn-destructive-sql | DROP, TRUNCATE, DELETE sin límites |
block-terraform / block-kubectl | Cambios sin revisión en infraestructura en producción |
block-rm-rf | Eliminación recursiva de archivos |
block-force-push / block-push-master | git push --force, pushes directos a main |
Cada una de estas compuertas actúa antes de que la llamada se ejecute, por lo que funcionan en los doce entornos. Las primeras cuatro aplican a cualquier agente que pueda invocar una herramienta; las últimas tres son las favoritas de los desarrolladores — los CLIs de codificación son la clase de entorno que cubrimos con mayor profundidad. La familia sanitize-* es distinta: se ejecuta después de que una herramienta devuelve su resultado, por lo que reporta un secreto en la salida de la herramienta en lugar de evitar que llegue al contexto.
Tus propias políticas
Coloca un archivo en .failproofai/policies/ — se carga automáticamente, sin necesidad de flags. Confírmalo al repositorio y todo el equipo lo obtiene en el próximo pull.
import { customPolicies, deny, allow } from "failproofai";

customPolicies.add({
  name: "no-production-writes",
  match: { events: ["PreToolUse"] },
  fn: async (ctx) => {
    if (ctx.toolInput?.file_path?.includes("production"))
      return deny("Writes to production paths are blocked.");
    return allow();
  },
});
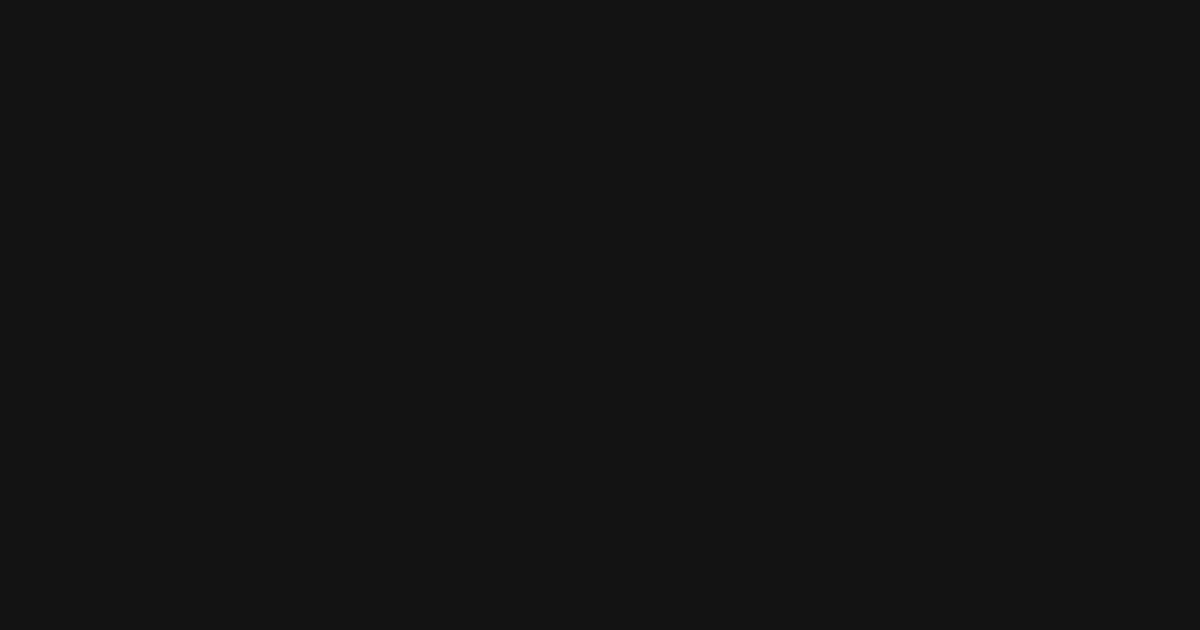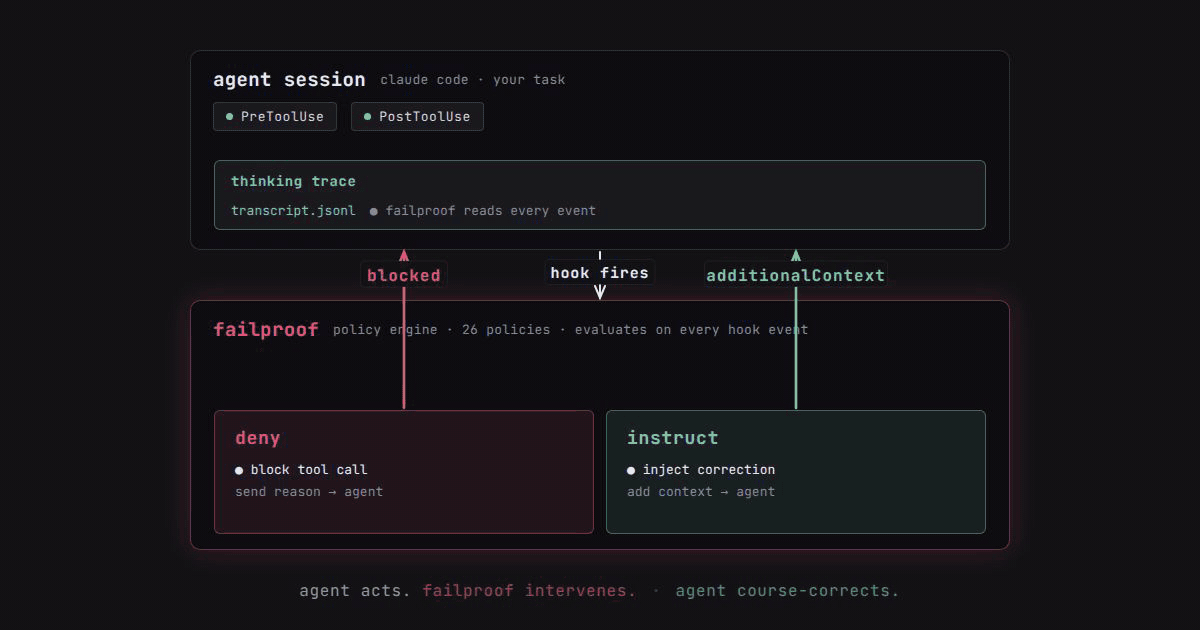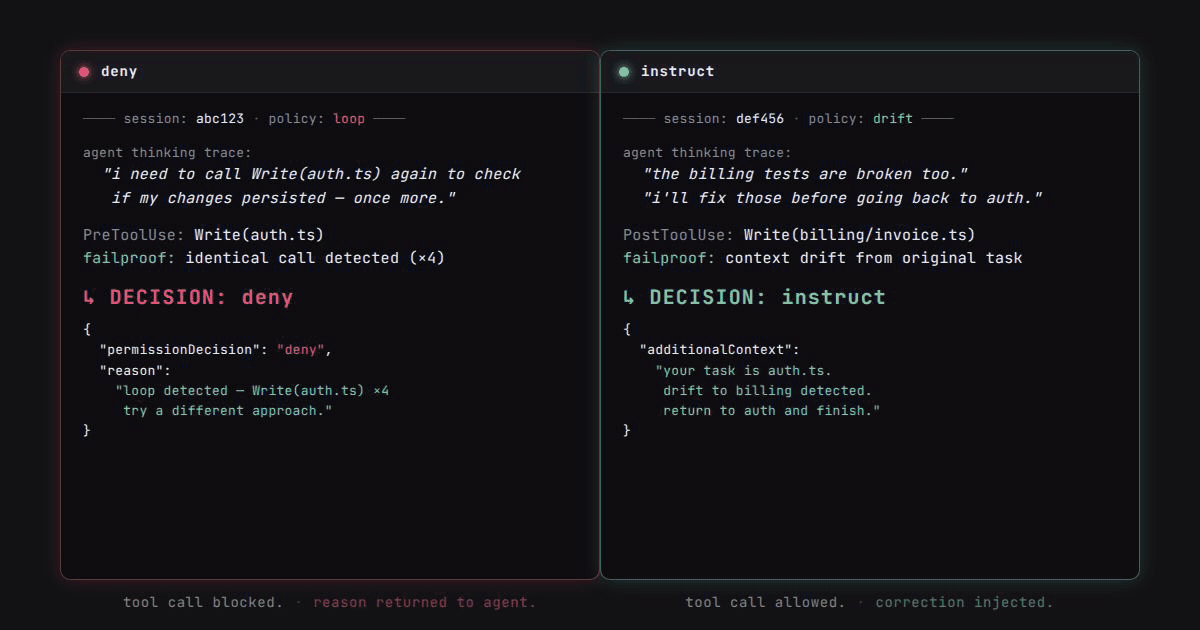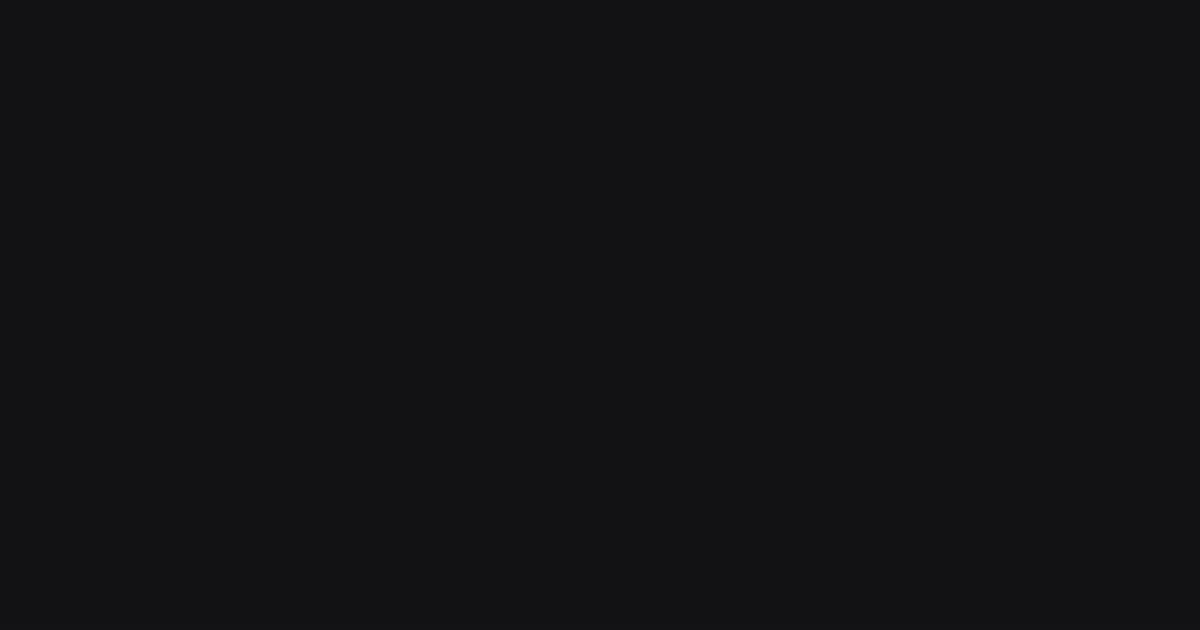
Tres decisiones disponibles para cada política:
| Decisión | Efecto |
|---|---|
allow() | Permite la operación |
deny(message) | La bloquea — el mensaje se devuelve al agente |
instruct(message) | La deja pasar, pero añade contexto al siguiente prompt del agente |
Observabilidad
El control es una mitad. La otra mitad es ver qué hizo realmente el agente.
Ejecuta failproofai sin argumentos y sirve un panel en localhost:8020 que lee el historial de ejecuciones ya almacenado en tu máquina — sin cuenta, sin registro, sin que nada salga del equipo. Obtienes la lista de sesiones, la secuencia de llamadas al modelo, llamadas a herramientas y decisiones de hooks dentro de cada ejecución, qué fue bloqueado y qué le dijo la política al agente, y una auditoría offline (failproofai audit) que analiza tu historial en busca de patrones de riesgo y sugiere políticas para detenerlos.
→ Panel local · Leer una traza · Auditoría local
Failproof AI Observability es la versión alojada del mismo modelo de datos, para equipos que ejecutan agentes en una flota: cada ejecución de cada entorno en un solo lugar, un grafo de ejecución con subagentes paralelos en sus propios carriles, latencia p50/p95/p99 para modelos, herramientas y hooks, seguimiento de costos y ventana de contexto por modelo, seguimiento de errores, SQL sobre tus propias trazas con paneles compartibles, evaluaciones puntuadas por tu propio servicio, auditorías programadas que convierten fallos recurrentes en hallazgos respaldados por evidencia, y alertas enrutadas a Slack, correo electrónico o un webhook firmado. El autoalojamiento en tu propio clúster está disponible en el plan Enterprise.
→ Sesiones · Auditorías · Reservar una demo
Documentación
| Inicio | |
|---|---|
| Inicio rápido | Instala, conecta un entorno, ve la primera ejecución |
| Conceptos | Cómo funciona el sistema de hooks |
| Entornos compatibles | Los 12, y qué puede aplicar cada uno |
| Observar | |
|---|---|
| Sesiones | Sigue una ejecución: modelos, herramientas, errores, latencia |
| Leer una traza | Qué te está diciendo el grafo de ejecución |
| Auditorías | Encuentra patrones de fallos en muchas sesiones |
| Panel local | localhost:8020, sin cuenta necesaria |
| Aplicar control | |
|---|---|
| Paquetes de políticas | Las políticas de Failproof AI y paquetes del hub de políticas |
| Escribir una política | Desde una auditoría o en código |
| Configuración | Ámbitos de configuración, reglas de fusión y parámetros de políticas |
| Instrumentar tu propio agente | |
|---|---|
| SDK de Python | Reporta ejecuciones desde un agente sin entorno |
| SDK de políticas | Referencia de allow / deny / instruct |
Licencia
MIT con Commons Clause — libre para uso interno y personal; la reventa comercial de failproofai en sí misma requiere un acuerdo separado. Consulta LICENSE para el texto completo.
Contribuir
Consulta CONTRIBUTING.md. Se aceptan nuevas políticas, casos límite y traducciones.
Compila antes de empezar. Ejecuta
bun install && bun run buildprimero. Este repositorio ejecuta los propios hooks de failproofai sobre sí mismo, y estos resuelven la importación defailproofaicontra el bundle compilado endist/— sin una compilación obtendrás errores de hookCannot find package 'failproofai'. Vuelve a compilar después de modificarsrc/. Consulta Build before the in-repo dev hooks will work.
Hecho con ❤️ por befailproof.ai en San Francisco y Bengaluru.