README.ru.md
September 15, 2026 · View on GitHub
⚠️ This is an auto-generated translation. For the latest version, see the English README. Community corrections welcome!
🇺🇸 English | 🇨🇳 简体中文 | 🇯🇵 日本語 | 🇰🇷 한국어 | 🇪🇸 Español | 🇧🇷 Português | 🇩🇪 Deutsch | 🇫🇷 Français | 🇷🇺 Русский | 🇮🇳 हिन्दी | 🇹🇷 Türkçe | 🇻🇳 Tiếng Việt | 🇮🇹 Italiano | 🇸🇦 العربية | 🇮🇱 עברית


Переводы: 简体中文 · 日本語 · 한국어 · Español · Português · Deutsch · Français · Русский · हिन्दी · Türkçe · Tiếng Việt · Italiano · العربية · עברית
Наблюдаемость и контроль для каждого окружения, в котором работают ваши агенты. Где бы ни работали ваши агенты, мы это видим — и можем сказать нет. Failproof подключается к 12 окружениям агентов — кодирующим CLI, как Claude Code и Codex, шлюзам чатов, как Hermes, самостоятельным помощникам, как OpenClaw — перехватывая каждый запуск и блокируя опасные вызовы инструментов перед их выполнением. 39 встроенных политик. Нулевая задержка. Работает локально.
Поддерживаемые окружения
Двенадцать окружений в двух классах — десять кодирующих CLI и два шлюза чатов и помощников (Hermes, OpenClaw). Один API политик и история сеансов для всех них. То, что может заблокировать политика, зависит от окружения: остановка вызова инструмента перед его выполнением проверяется во всех двенадцати, завершение раунда — в восьми. Матрица возможностей по окружениям показывает события, которые поддерживает каждое.
Агенты, работающие ни в одном из них, передают данные через Python SDK, который предоставляет трассировку, сеансы и аудиты. Контроль там требует подключения в вашем собственном окружении — свяжитесь с нами и мы его настроим.
{/* A 6-column table instead of inline runs: table columns never re-wrap,
so the grid stays 2×6 at any window width (scrolling on very narrow screens
instead of collapsing into ragged orphan rows). */}

|

|

|

|

|

|

|

|
|

|

|

|
Установка
npm install -g failproofai
failproofai config                             # настройте ваши агенты и демон
failproofai policies add FailproofAI/policies  # выберите, что нужно контролировать
failproofai                                    # панель управления на localhost:8020
Установка подключает подключения и не выбирает никакие политики по умолчанию — вторая команда — это то, что ставит защиту на машину, и любой набор можно использовать тем же способом (failproofai policies add <owner>/<repo>; policies show <owner>/<repo> сначала его читает). Запустите failproofai config без терминала — в CI, контейнере, агентом — и она применится вместо вопросов. На машине, которая никогда не была настроена, любая другая команда запускает ту же мастер-программу сначала; отключите это с помощью FAILPROOFAI_NO_FIRST_RUN=1.
До тех пор, пока набор не загружен, единственное, что контролирует block-failproofai-commands, которая всегда включена и не может быть отключена или приостановлена: агент, который может приостановить контроль, может отключить всю остальную политику.
Что блокируется
| Политика | Что блокируется |
|---|---|
block-env-files | Чтение .env и других файлов с секретами |
warn-repeated-tool-calls | Агент, зацикливающийся на одном и том же вызове |
block-sudo | Повышение привилегий |
warn-destructive-sql | DROP, TRUNCATE, неограниченный DELETE |
block-terraform / block-kubectl | Необремпроверенные изменения ливой инфраструктуры |
block-rm-rf | Рекурсивное удаление файлов |
block-force-push / block-push-master | git push --force, прямые отправления в main |
Каждая из них контролирует вызов перед его выполнением, поэтому они работают во всех двенадцати окружениях. Первые четыре применяются к любому агенту, который может вызвать инструмент; последние три — фавориты разработчиков — кодирующие CLI это класс окружений, которые мы освещаем наиболее глубоко. Семейство sanitize-* отдельное: оно запускается после возврата инструмента, поэтому оно сообщает о секрете в выходе инструмента, а не удерживает его из контекста.
Ваши собственные политики
Поместите файл в .failproofai/policies/ — он загружается автоматически, без флагов не требуется.
Закоммитьте его, и вся команда получит его при следующем pull.
import { customPolicies, deny, allow } from "failproofai";

customPolicies.add({
  name: "no-production-writes",
  match: { events: ["PreToolUse"] },
  fn: async (ctx) => {
    if (ctx.toolInput?.file_path?.includes("production"))
      return deny("Writes to production paths are blocked.");
    return allow();
  },
});
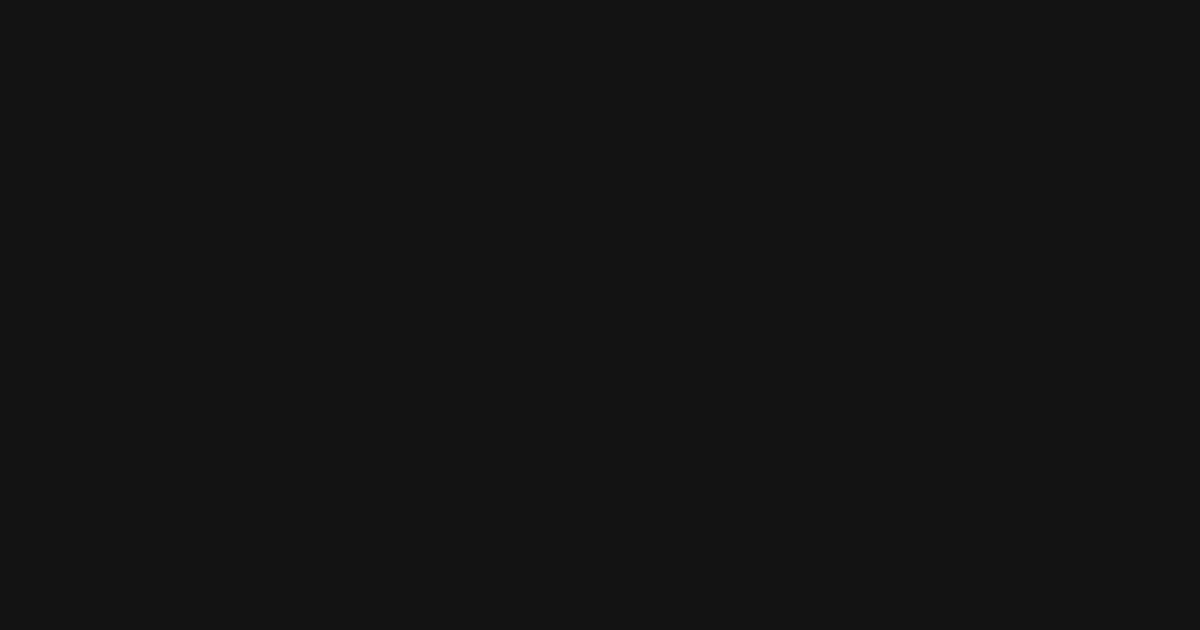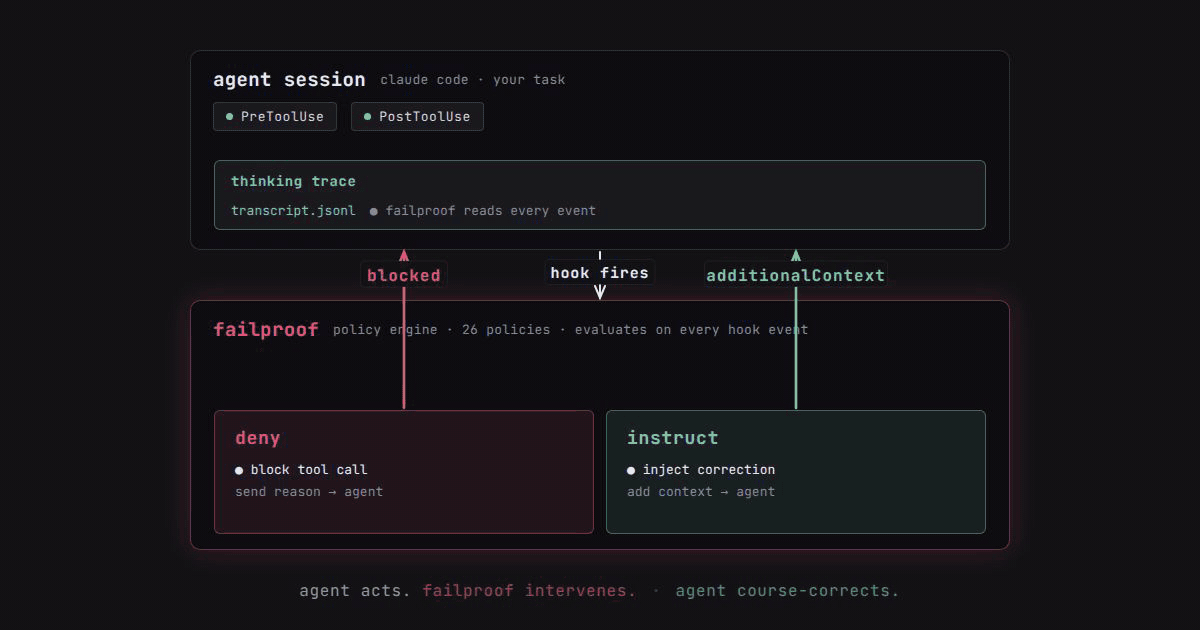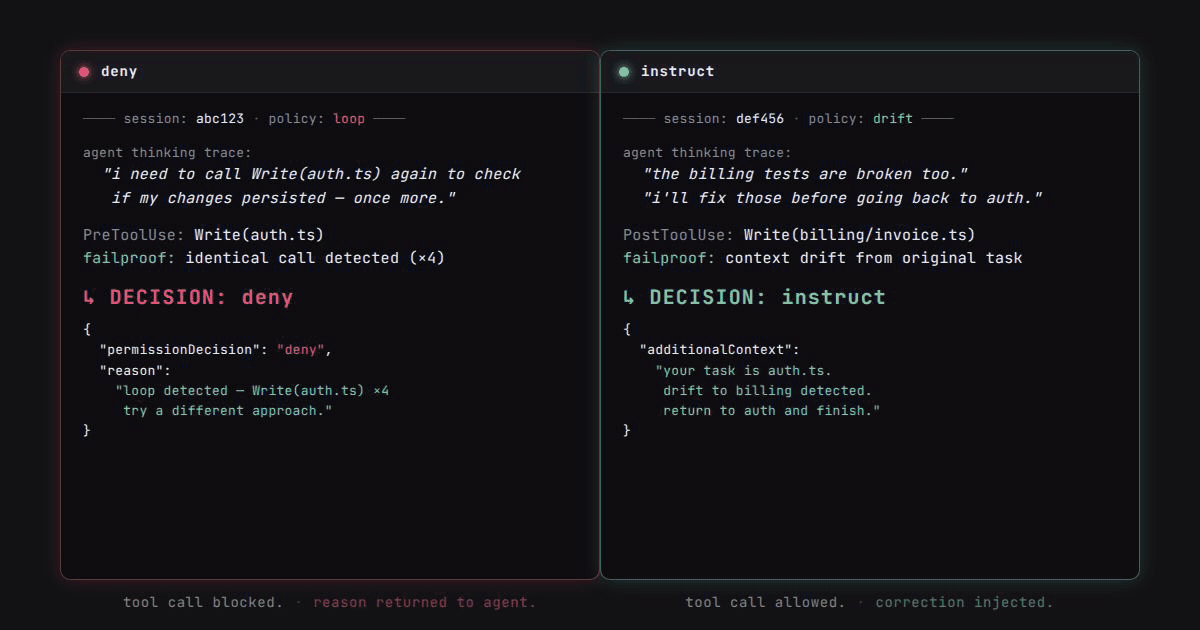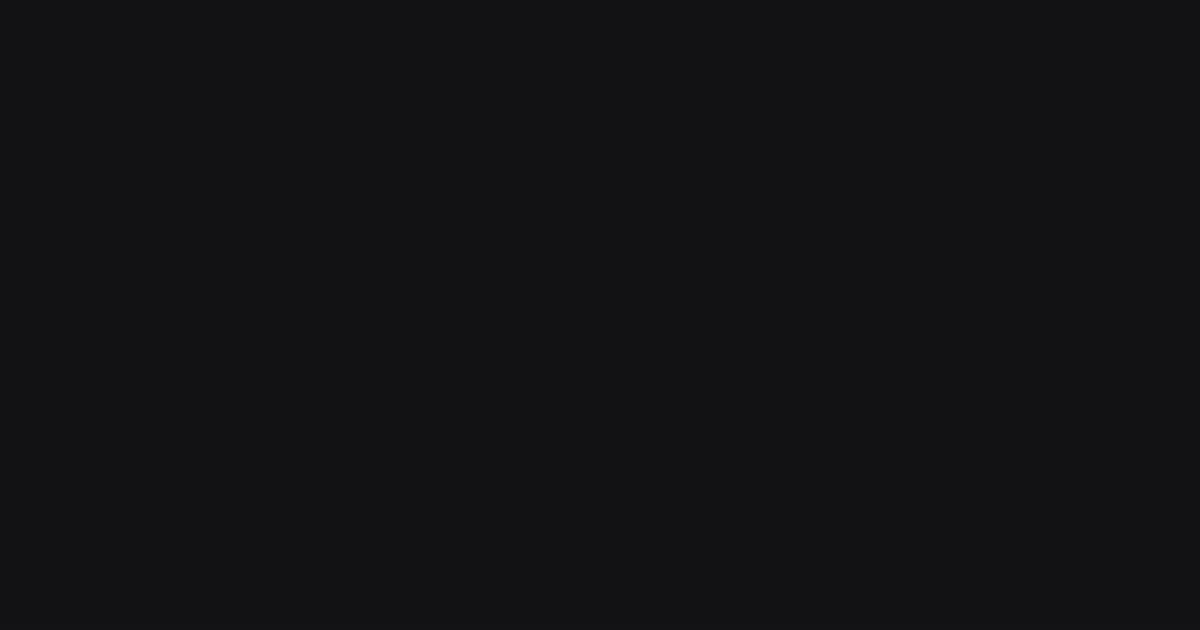
Три решения доступны для каждой политики:
| Решение | Эффект |
|---|---|
allow() | Разрешить операцию |
deny(message) | Заблокировать её — сообщение возвращается агенту |
instruct(message) | Пропустить, но добавить контекст в следующую подсказку агента |
Наблюдаемость
Контроль — это одна половина. Другая половина — видеть, что агент на самом деле сделал.
Запустите failproofai без аргументов, и он будет служить панелью управления на localhost:8020, читая историю запусков, уже находящуюся на вашей машине — никаких аккаунтов, регистрации, ничего не покидает коробку. Вы получаете список сеансов, последовательность вызовов модели, вызовов инструментов и решений крючков внутри каждого запуска, что было заблокировано и что политика сказала агенту, и локальный аудит (failproofai audit), который сканирует вашу историю на предмет рискованных шаблонов и предлагает политики для их остановки.
→ Локальная панель управления · Прочитайте трассировку · Локальный аудит
Failproof AI Observability — это хостируемая сторона той же модели данных, для команд, запускающих агентов по всему флоту: каждый запуск из каждого окружения в одном месте, граф выполнения с параллельными суб-агентами на своих дорожках, задержка p50/p95/p99 для моделей, инструментов и крючков, затраты по моделям и отслеживание контекстного окна, отслеживание ошибок, SQL над вашими собственными трассировками с общими панелями управления, оценки, выставленные вашей собственной службой, запланированные аудиты, которые превращают повторяющиеся сбои в подтвержденные результаты, и оповещения, направленные в Slack, по электронной почте или подписанному вебхуку. Самостоятельное размещение в вашем собственном кластере доступно в плане Enterprise.
→ Сеансы · Аудиты · Заказать демонстрацию
Документация
| Начало | |
|---|---|
| Краткое руководство | Установка, подключение окружения, просмотр первого запуска |
| Концепции | Как работает система подключений |
| Поддерживаемые окружения | Все 12 и то, что может контролировать каждое |
| Наблюдение | |
|---|---|
| Сеансы | Следуйте за запуском: модели, инструменты, ошибки, задержка |
| Прочитайте трассировку | Что вам говорит граф выполнения |
| Аудиты | Найдите шаблоны сбоев в разных сеансах |
| Локальная панель управления | localhost:8020, аккаунт не требуется |
| Контроль | |
|---|---|
| Наборы политик | Политики failproofai и наборы из хаба политик |
| Напишите политику | Из аудита или в коде |
| Конфигурация | Области конфигурации, правила слияния и параметры политики |
| Инструментируйте свой собственный агент | |
|---|---|
| Python SDK | Отчет о запусках от агента без окружения |
| Policy SDK | allow / deny / instruct справочник |
Лицензия
MIT с Commons Clause — бесплатно для внутреннего и личного использования; коммерческая перепродажа самого failproofai требует отдельного соглашения. Полный текст см. в LICENSE.
Вклад
См. CONTRIBUTING.md. Новые политики, граничные случаи и переводы приветствуются.
Постройте перед началом. Сначала запустите
bun install && bun run build. Этот репозиторий запускает собственные подключения failproofai на себя, и они разрешают импортfailproofaiпротив скомпилированного пакетаdist/— без сборки вы получите ошибки подключенийCannot find package 'failproofai'. Пересоберите после измененияsrc/. См. Постройте перед тем, как внутрирепозиторные подключения девелопмента будут работать.
Создано с ❤️ от befailproof.ai в Сан-Франциско и Бенгалуру.